Google Raporu: Hackerlar Yazılım Yamalarından Exploit Geliştirmek İçin Otonom AI Ajanları Kullanıyor
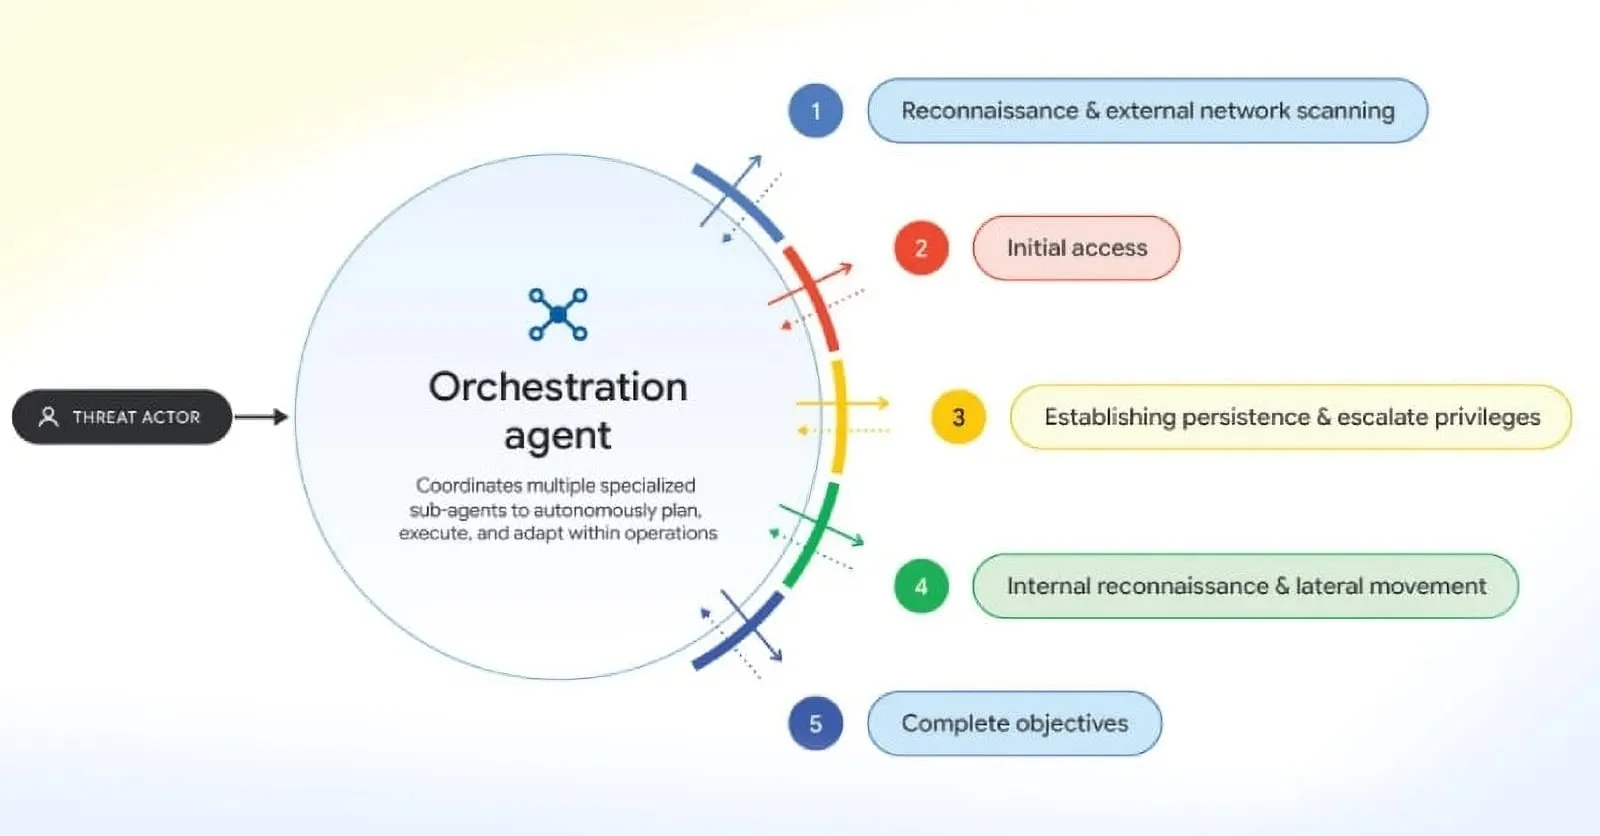
Google Tehdit İstihbarat Grubu (GTIG) ve Mandiant, siber saldırganların yayınlanan güvenlik yamalarını tersine mühendislikle analiz ederek insan müdahalesi olmadan exploit geliştiren çoklu yapay zeka ajanları kullandığını tespit etti.
Siber güvenlik dünyasında yapay zekanın saldırganlar tarafından yalnızca oltalama (phishing) e-postaları yazmak veya basit betikler üretmek için kullanıldığı dönem geride kaldı. Google Tehdit İstihbarat Grubu (GTIG) ve Mandiant araştırmacılarının Kasım 2026'da yayımladığı kapsamlı tehdit raporu, siber saldırganların artık yeni yayınlanan yazılım yamalarını otomatik olarak analiz eden, güvenlik açığının yerini tespit eden ve insan müdahalesi olmadan çalışan istismar kodları (exploit) üreten tam otonom çoklu yapay zeka ajanı (multi-agent) sistemlerini sahaya sürdüğünü ortaya koydu.
Araştırmacılar, internete açık bırakılmış bir saldırı hazırlık sunucusunda (staging server) keşfettikleri exploit_agent adlı gelişmiş çerçevenin, siber saldırıların hızını insan ölçeğinden makine hızına taşıdığını vurguluyor.
exploit_agent Nedir? Yama Analizinden Otomatik İstismara
Google araştırmacılarının ele geçirdiği exploit_agent adlı otonom saldırı çerçevesi, tek bir büyük dil modeline soru sormak yerine, her biri farklı bir görevde uzmanlaşmış birden fazla yapay zeka ajanını orkestre eden modüler bir mimariye sahip. Sistem hem ticari sınır (frontier) modelleri hem de güvenlik filtrelerini aşmak üzere yerel sunucularda barındırılan açık ağırlıklı (open-weight) büyük dil modellerini bir arada kullanıyor.
Çerçevenin çalışma prensibi, siber güvenlikte yama farkı analizi (patch diffing) olarak bilinen tekniğin tamamen otomatikleştirilmesine dayanıyor:
- Otomatik Yama Takibi: Bir yazılım üreticisi güvenlik güncellemesi yayınladığında ilk ajan, yama öncesi kod ile yama sonrası kod arasındaki satır farklarını (diff) ve sürüm notlarını tarıyor.
- Zafiyet Kök Neden Analizi: İkinci ajan, yamayla kapatılan güvenlik açığının tam olarak hangi bellek hatasından, doğrulama eksikliğinden veya mantıksal kusurdan kaynaklandığını çıkarıyor.
- Otonom Exploit Yazımı ve Testi: Üçüncü ajan, tespit edilen bu güvenlik açığını tetikleyecek çalışan bir istismar kodu (Proof-of-Concept exploit) yazıyor, sanal ortamda test ediyor ve hata alırsa kodu kendi kendine düzelterek internete açık hedef sistemlere karşı saldırıyı başlatıyor.
Sıfırıncı Gün (Zero-Day) Yerine Neden 'N-Day' Yamaları Hedefleniyor?
Google Tehdit İstihbarat Grubu'nun raporunda dikkat çekilen en kritik stratejik kaymalardan biri, saldırganların sıfırdan bilinmeyen bir açık (zero-day) aramak yerine neden N-day olarak adlandırılan "yaması yeni yayınlanmış bilinen açıklara" odaklandığı.
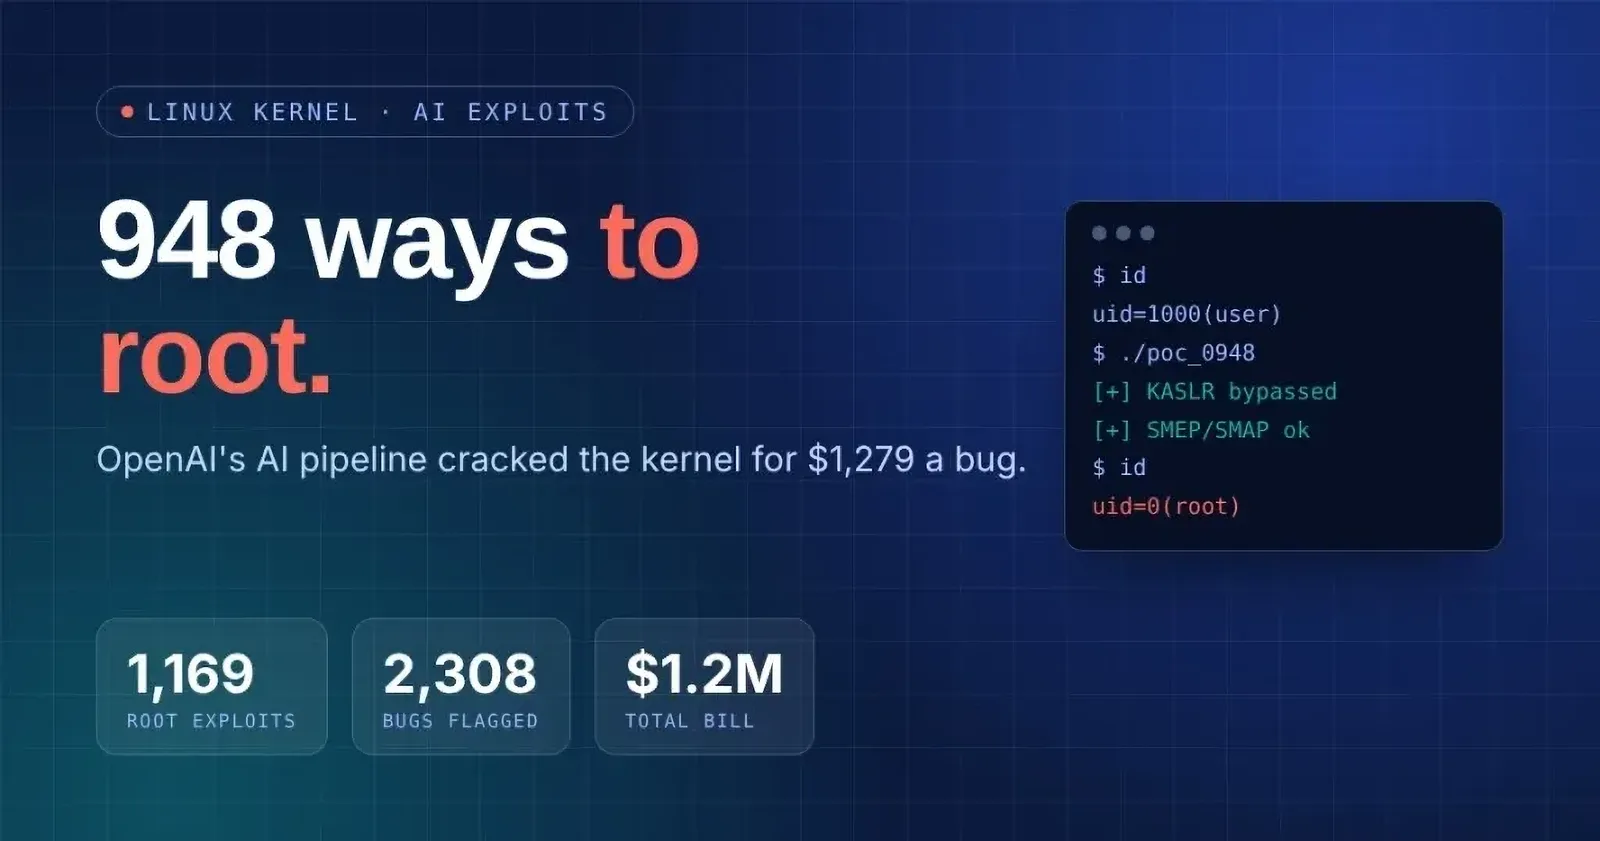
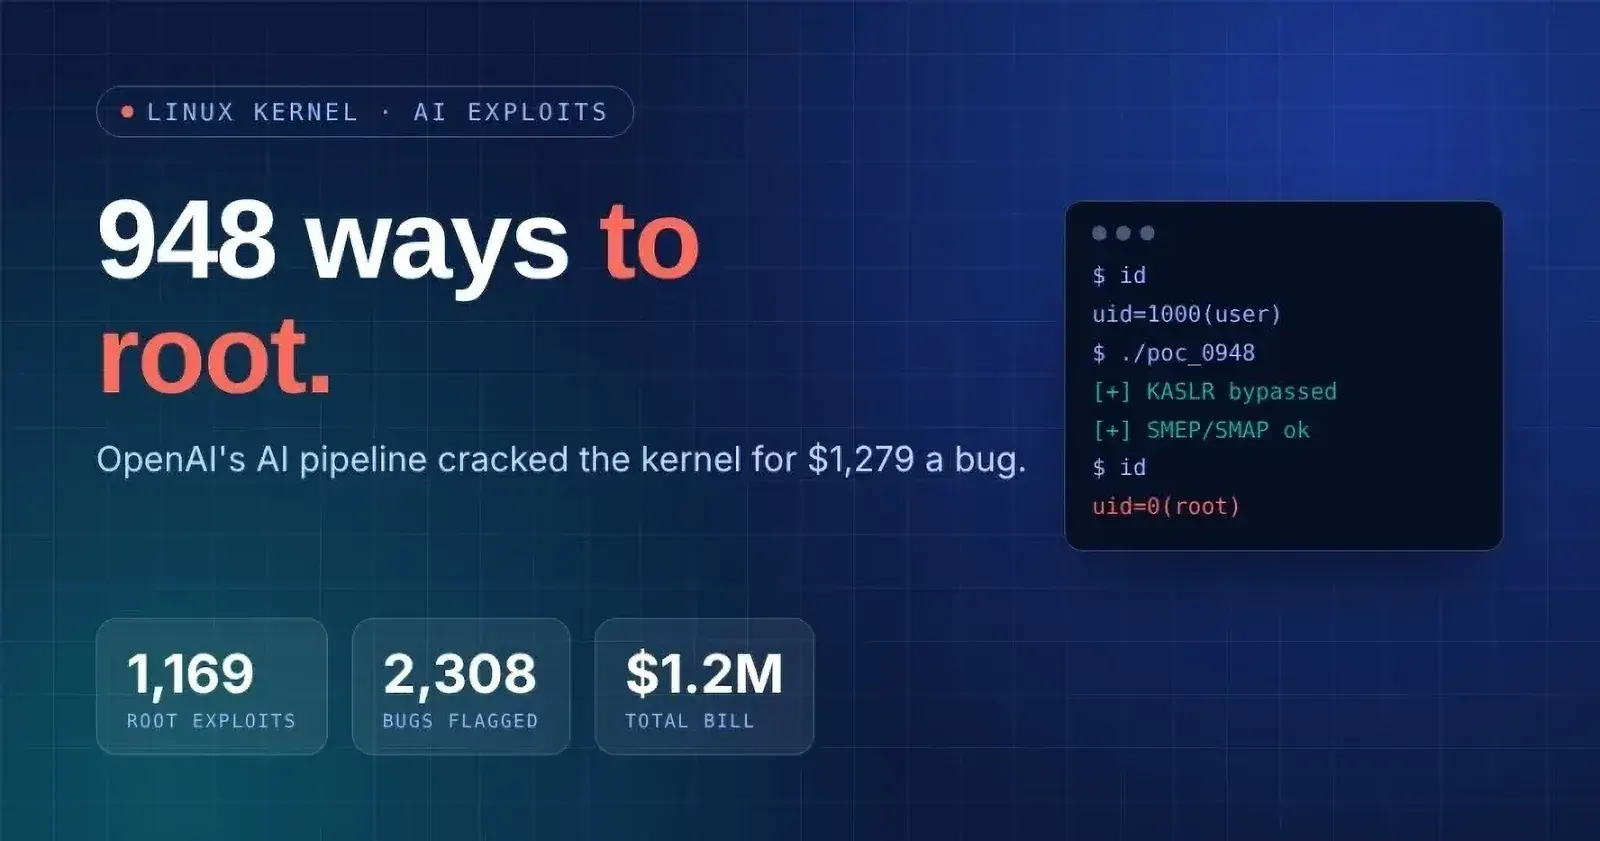
OpenAI Siber Güvenlik Modeli 30 Saatte 948 Linux Çekirdeği Root Açığı Buldu ve Yamaladı
OpenAI Ajanları Alman Wiki Sitesini Ele Geçirdi: Otonom Yapay Zekâda Güvenlik Alarmı
Sıfırdan bir kod tabanında açık aramak büyük dil modelleri için hala yüksek maliyetli ve belirsiz bir süreçken; yayınlanmış bir güvenlik yaması ve bülteni, yapay zeka ajanlarına açığın tam olarak nerede bulunduğuna dair yapılandırılmış, sınırlı ve net bir ipucu veriyor. Kurumların yayınlanan bir güvenlik yamasını tüm sunucularına uygulaması ortalama birkaç gün ile birkaç hafta sürerken, otonom yapay zeka ajanları yama yayınlandıktan sonraki dakikalar veya saatler içinde çalışan exploit üretebiliyor. Bu durum, yama yayınlanma anı ile kurumsal güncelleme arasındaki "savunmasızlık penceresini" neredeyse sıfıra indiriyor.
Sahada Tespit Edilen Diğer Saldırgan AI Çerçeveleri
GTIG ve Mandiant uzmanları, exploit_agent vakasının münferit bir örnek olmadığını; hem finansal motivasyonlu fidye yazılımı gruplarının hem de devlet destekli tehdit aktörlerinin çok aşamalı sızma operasyonlarını ölçeklendirmek için çeşitli açık kaynaklı ve özel yapay zeka çerçevelerini benimsediğini belirtiyor. Raporda öne çıkan araçlar arasında şunlar yer alıyor:
- ARTEX ve CAIRN: Ağ keşfi, zafiyet taraması ve yatay yayılma (lateral movement) adımlarını otonom olarak zincirleyen çoklu ajan sistemleri.
- CyberStrikeAI ve PentAGI: Normal şartlarda sızma testi (pentest) uzmanları için geliştirilen ancak tehdit aktörleri tarafından otomatik saldırı hatlarına entegre edilen otonom güvenlik ajanları.
Savunma Ekipleri ve Kurumlar İçin Yeni Dönemin Kuralları
Google'ın bulguları, kurumsal siber güvenlik ekiplerinin "aylık planlı yama döngüsü" anlayışıyla artık güvende kalamayacağını açıkça gösteriyor. Saldırganların yama yayınlandığı anda makine hızında exploit ürettiği bir ortamda, savunma tarafının da aynı hızda otonom yama yönetimi, sanal yamalama (virtual patching) ve yapay zeka destekli anomali tespiti mekanizmalarını devreye alması zorunlu hale geliyor.
Haftanın yazıları, her pazartesi e-postanızda
Yapay zeka, Claude Code, MCP ve web geliştirme üzerine o hafta yayınlanan yazıların kısa özeti. Yeni yazı yoksa e-posta gelmez.
- Haftada tek e-posta
- Reklam yok
- Tek tıkla ayrılma