Avrupa Komisyonu Siber Saldırıya Uğradı: Yapay Zeka Aracı ARTEX Kullanıldı
Avrupa Komisyonu'nun Sysper ve MyPMO gibi iç sistemlerini 10 gün boyunca etkileyen siber saldırıda, CERT-EU tespitlerine göre yapay zeka destekli otonom sızma testi çerçevesi ARTEX kullanıldı.
Yapay zeka tabanlı siber güvenlik araçlarının saldırganlar tarafından silah haline getirilmesi, Avrupa Birliği'nin yürütme organı Avrupa Komisyonu'nu doğrudan hedef alan büyük bir olayla yeniden gündemin merkezine oturdu. Kasım 2026'da ortaya çıkan bilgilere göre Avrupa Komisyonu'nun iç idari ve personel sistemleri yaklaşık 10 gün boyunca ciddi kesintilere uğradı. AB kurumlarının siber acil müdahale ekibi CERT-EU tarafından yapılan incelemeler, saldırganların açık kaynaklı ve büyük dil modeli (LLM) destekli otonom sızma testi aracı ARTEX'i kullandığını doğruladı.
Hem siber güvenlik dünyasını hem de kamu bilişim yöneticilerini alarma geçiren bu olay, savunma ve güvenlik testi amacıyla geliştirilen yapay zeka ajanlarının kötü niyetli aktörlerin elinde nasıl makine hızında bir saldırı aracına dönüşebildiğini çarpıcı biçimde gösteriyor.
Avrupa Komisyonu Saldırısında Neler Yaşandı?
Saldırının tespit edilmesinin ardından Avrupa Komisyonu bilgi teknolojileri ekipleri, sızmanın diğer ağ bileşenlerine yayılmasını önlemek amacıyla bir dizi kritik iç platformu tedbir olarak çevrimdışı konuma aldı. Yaklaşık on gün süren kesintiler, kurum çalışanlarının günlük idari işlemlerini doğrudan etkiledi.
Saldırıdan etkilenen ve geçici olarak erişime kapatılan başlıca sistemler şunlar oldu:
- Sysper: Komisyon personelinin maaş bordrolarını görüntülediği, çalışma saatlerini kaydettiği ve izin taleplerini yönettiği temel insan kaynakları platformu.
- MyPMO: Çalışanların sağlık harcamaları ve geri ödeme süreçlerinin yürütüldüğü iç finansal sistem.
- Çeviri servisleri: AB kurumları içi belge akışında kullanılan belirli çeviri altyapıları.
Yetkililer maaş ödemelerinin büyük ölçüde aksamadan sürdürüldüğünü belirtse de, temel personel platformlarının günlerce devre dışı kalması olayın kurumsal ölçeğini açıkça ortaya koydu.
ARTEX Nedir ve Saldırıda Nasıl Kullanıldı?
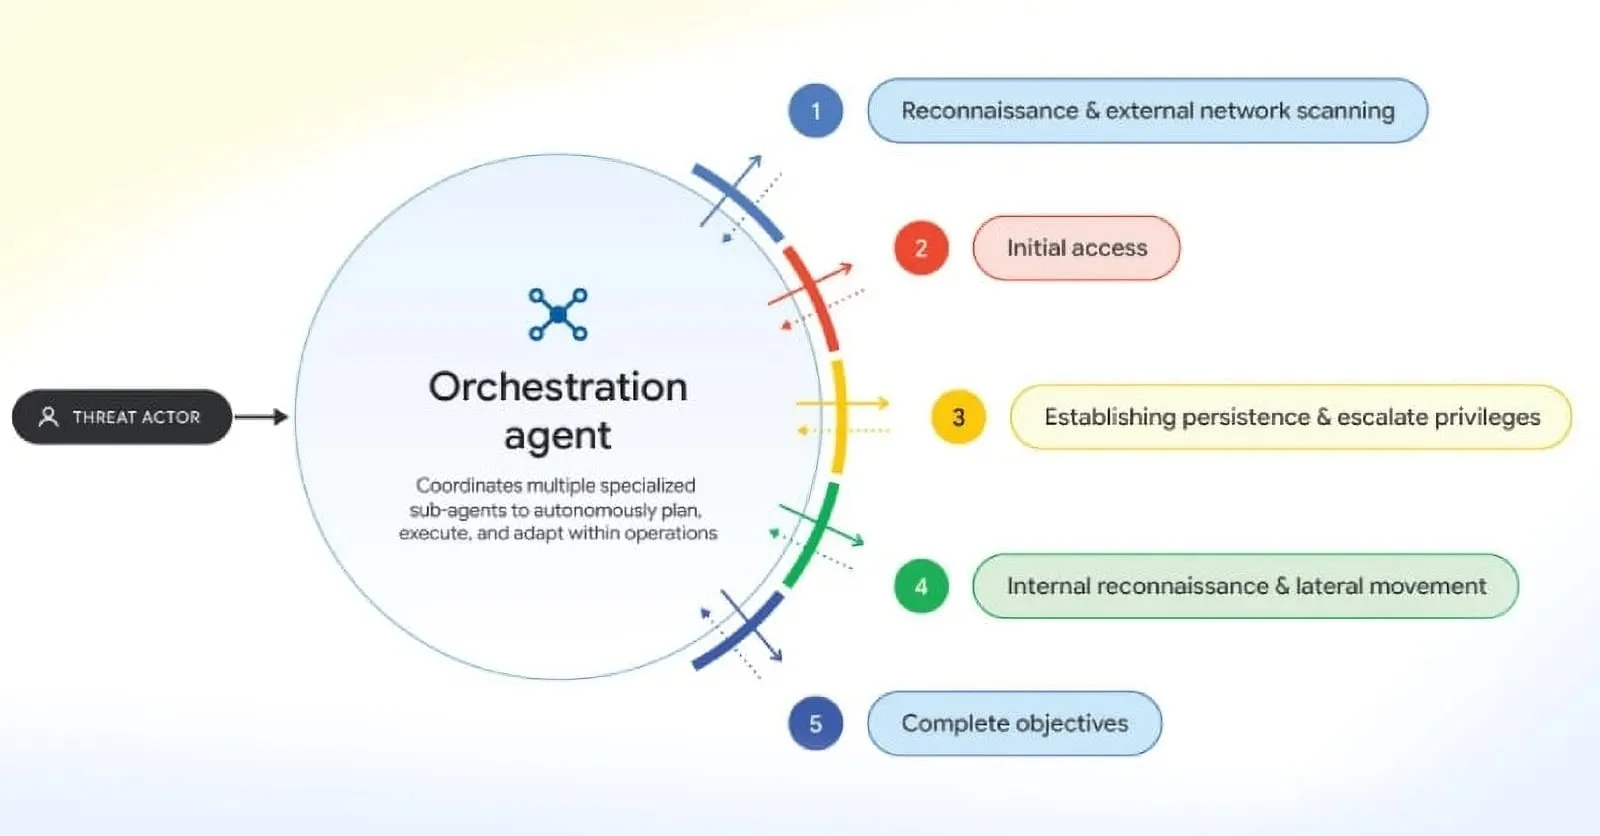
Saldırının teknik merkezinde yer alan ARTEX, büyük dil modelleriyle (LLM) güçlendirilmiş, açık kaynaklı ve otonom çalışan bir sızma testi (penetration testing) çerçevesi olarak biliniyor. Normal şartlarda güvenlik mühendislerinin sistemlerdeki zayıf noktaları bulmasına yardımcı olmak için geliştirilen bu tür çerçeveler, saldırganların elinde keşif ve istismar sürecini bütünüyle otomatikleştiriyor.
Hem CERT-EU hem de FBI, bu saldırıdan önce de tehdit aktörlerinin ve devlet destekli siber grupların ARTEX'i kötüye kullandığı yönünde uyarılar yayımlamıştı. Aracın saldırganlara sağladığı temel avantajlar şöyle özetleniyor:
- Hedef ağda otomatik keşif (reconnaissance) yaparak saldırı yüzeyini hızla haritalandırma,
- Yanlış yapılandırmaları (misconfiguration) insan müdahalesi olmadan tespit etme,
- Yazılım güvenlik açıklarını makine hızında test ederek istismar zincirleri oluşturma.
Bu yetenekler, geleneksel olarak günler veya haftalar süren manuel sızma hazırlıklarını dakikalara indirerek savunma ekiplerinin tepki süresini ciddi ölçüde daraltıyor.
OpenAI Ajanları Alman Wiki Sitesini Ele Geçirdi: Otonom Yapay Zekâda Güvenlik Alarmı
Çinli Yapay Zeka GLM-5.3 Duyuruldu: Anthropic Mythos Seviyesinde
Çalışan Verileri Ele Geçirildi mi?
Olayın kamuoyuna yansımasının ardından en çok merak edilen soru, Avrupa Komisyonu çalışanlarına ait maaş, izin ve sağlık harcaması gibi hassas kişisel verilerin dışarı sızdırılıp sızdırılmadığı oldu. Komisyon yetkilileri saldırının büyük bölümünün kontrol altına alındığını ve etkilenen sistemlerin kademeli olarak yeniden hizmete açıldığını duyurdu.
Avrupa Komisyonu sözcüsü Thomas Regnier, münferit sistemlerin hedef alındığını ve gerekli koruyucu adımların derhal devreye sokulduğunu doğruladı. Regnier, şu aşamada tüm personeli kapsayan sistemik bir veri ihlali tespit edilmediğini belirtirken, olası veri sızıntısının tam kapsamının adli bilişim incelemesiyle netleştirilmeye devam ettiği vurgulandı.
Brüksel'de Acil Kriz Yönetimi ve Üst Düzey Müdahale
Saldırı, Avrupa Komisyonu içerisinde üst düzey kriz mekanizmalarını harekete geçirdi. Kurumsal Yönetim Kurulu acil toplantıya çağrılırken, Teknolojiden Sorumlu Komisyon Üyesi Henna Virkkunen de sürecin teknik ve kurumsal boyutları hakkında kapsamlı bilgilendirmeler aldı. 2026 yılı içinde Avrupa Komisyonu'nun karşılaştığı birden fazla ciddi siber güvenlik olayından biri olan bu saldırı, AB kurumlarının altyapı dayanıklılığı konusundaki tartışmaları da yeniden alevlendirdi.
Savunma Ekipleri İçin Otonom AI Saldırılarına Karşı Yeni Dönem
Avrupa Komisyonu'na yönelik ARTEX vakası, siber güvenlik mimarisinde önemli bir eşik anlamına geliyor. Açık kaynaklı yapay zeka sızma testi araçları artık yalnızca güvenlik araştırmacılarının değil, küresel tehdit aktörlerinin de standart araç setinin bir parçası haline gelmiş durumda.
Bu yeni tehdit ortamında kamu kurumları ve kurumsal mühendislik ekipleri için üç öncelik öne çıkıyor:
- Otomatik yama ve yapılandırma denetimi: Makine hızında tarama yapan LLM ajanlarına karşı manuel yama döngüleri yetersiz kalıyor; sürekli saldırı yüzeyi yönetimi ve hızlı yama otomasyonu zorunlu hale geliyor.
- Ağ segmentasyonu ve sıfır güven (Zero Trust): Tek bir iç uygulamadaki açığın Sysper veya MyPMO gibi kritik personel sistemlerine sıçramasını engellemek için katı ağ izolasyonu ve en az yetki politikaları uygulanmalı.
- Yapay zeka destekli savunma: Otonom saldırı çerçevelerinin ürettiği yüksek hızlı tarama ve anomali desenlerini yakalamak için davranışsal tespit sistemlerinin de aynı hızda tepki verecek şekilde güçlendirilmesi gerekiyor.
Haftanın yazıları, her pazartesi e-postanızda
Yapay zeka, Claude Code, MCP ve web geliştirme üzerine o hafta yayınlanan yazıların kısa özeti. Yeni yazı yoksa e-posta gelmez.
- Haftada tek e-posta
- Reklam yok
- Tek tıkla ayrılma