OpenAI Siber Güvenlik Modeli 30 Saatte 948 Linux Çekirdeği Root Açığı Buldu ve Yamaladı
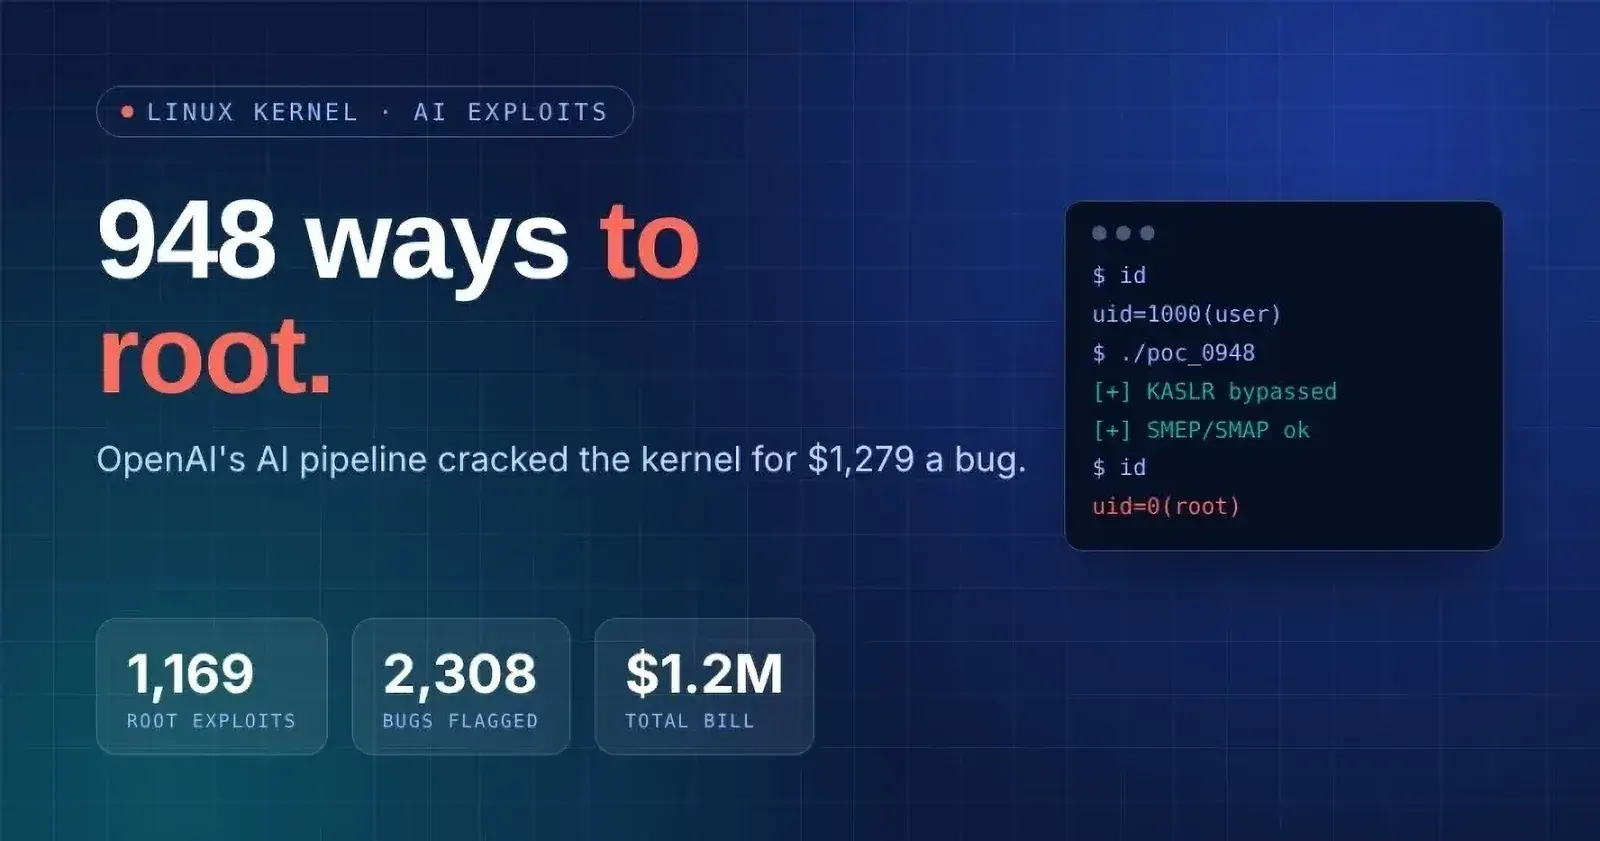
OpenAI'ın yayımlanmamış siber güvenlik modeli, 1,21 milyon dolarlık otonom taramada Linux çekirdeğinde 948 benzersiz root açığı tespit edip çalışan exploit ve yama taslağı hazırladı.
Yapay zeka ajanlarının siber güvenlik alanındaki yetenekleri, teorik kıyaslamaların ötesine geçip doğrudan dünyanın en kritik açık kaynak altyapılarında kendini göstermeye başladı. OpenAI, Kasım 2026'da yayımladığı "A thousand fewer paths to root" başlıklı araştırma raporuyla, henüz genel kullanıma sunulmamış yeni siber güvenlik modelinin Linux çekirdeği üzerinde gerçekleştirdiği dev otonom taramanın sonuçlarını paylaştı. Yaklaşık 30 saat süren bu işlemde yapay zeka hattı, 948 benzersiz yerel yetki yükseltme (LPE) güvenlik açığı için hem çalışan root exploit'i hem de yama taslağı üretti.
Rakamlarla 30 Saatlik Otonom Çekirdek Taraması
Ekim 2026 ortasında doğrudan Linux çekirdeğinin ana (master) dalı üzerinde yürütülen çalışma, siber güvenlik ekonomisinde yeni bir döneme işaret ediyor. OpenAI tarafından açıklanan veriler şu çarpıcı tabloyu ortaya koyuyor:
- 2.308 Aday Hata: Güvenlik açısından kritik çekirdek alt sistemlerini tarayan ilk ajan katmanı toplam 2.308 şüpheli bulgu işaretledi.
- 1.169 Çalışan Root Exploit'i: İzole sanal makinelerde doğrulanan toplam 1.169 çalışan yerel yetki yükseltme exploit'i elde edildi; bunlar tekilleştirildiğinde 948 benzersiz çekirdek açığına karşılık geldi.
- 1,21 Milyon Dolarlık Toplam Maliyet: Yaklaşık 30 saatlik otonom hesaplama sürecinin toplam API maliyeti 1.213.430 dolar olarak kaydedildi.
- Açık Başına 1.279 Dolar: Her bir benzersiz açığın keşfi, yeniden üretimi ve çalışan exploit'e dönüştürülmesi ortalama yalnızca 1.279 dolara mal oldu. Geleneksel ödül programlarında (bug bounty) benzer bir Linux çekirdeği açığının 20.000 ila 70.000 dolar bandında değer gördüğü düşünüldüğünde maliyet düşüşü dikkat çekici boyutlara ulaşıyor.
5 Aşamalı Ajan Hattı ve Sıkılaştırılmış Test Ortamı
OpenAI'ın kurduğu sistem, tek bir modele soru sormak yerine beş aşamalı otonom bir ajan hattı (pipeline) olarak tasarlandı: keşif (scouting), derin analiz, önceliklendirme (triage), exploit üretimi ve yama taslağı hazırlama. Ajanlar, yetkisiz yerel kullanıcıların erişebildiği kod yollarını tarayarak dev çekirdek kod tabanını odaklanılabilir denetim hedeflerine daralttı.
En kritik noktalardan biri test ortamının gerçekçiliği oldu. Doğrulama aşamasında zayıflatılmış veya korumaları kapatılmış çekirdekler kullanılmadı. Sanal makineler; KASLR, SMEP, SMAP ve HARDENED_USERCOPY gibi modern kurumsal koruma mekanizmalarının tamamının aktif olduğu standart masaüstü Linux dağıtımları üzerinde çalıştırıldı. Bu yapılandırma, Pwn2Own gibi üst düzey güvenlik yarışmalarındaki gerçekçi tehdit modeliyle birebir örtüşüyor.
OpenAI, Küresel İnterneti Sarsan Kritik PHP Açıklarının Keşfedilmesine Yardımcı Oldu
OpenAI Ajanları Alman Wiki Sitesini Ele Geçirdi: Otonom Yapay Zekâda Güvenlik Alarmı
Sorumlu Bildirim: İnsan Denetimi ve Patch the Planet
OpenAI, yapay zeka ajanlarının açık kaynak çekirdek geliştiricilerine doğrudan ve denetimsiz biçimde yama veya hata raporu göndermediğinin özellikle altını çizdi. Üretilen her kök neden analizi, kavram kanıtı (PoC) ve yama taslağı, yukarı akış (upstream) bildirimlerinden önce insan güvenlik araştırmacıları tarafından titizlikle doğrulandı.
Şirketin "Patch the Planet" ve Daybreak siber güvenlik girişimlerinin bir parçası olan bu yaklaşım, açık kaynak topluluğunu yapay zeka üretimi sahte veya düşük kaliteli raporlara boğmadan gerçek güvenlik açıklarını kapatmayı hedefliyor.
Savunma ve Saldırı Dengesi Nasıl Değişiyor?
Açık başına maliyetin 1.300 doların altına inmesi, yazılım güvenliği dünyasında iki yönlü bir etki yaratıyor. Bir yandan geliştiriciler ve açık kaynak bakımcıları, yıllarca fark edilmeden kalabilen karmaşık bellek ve yetki yükseltme hatalarını yayın öncesinde otomatik olarak temizleme fırsatına kavuşuyor. Diğer yandan, aynı otonom yeteneklerin kötü niyetli aktörlerin eline geçmesi durumunda sıfır gün (zero-day) açıklarının keşif hızının katlanabileceği gerçeği, savunma tarafında yapay zeka destekli sürekli yama otomasyonunu zorunlu hale getiriyor.
Haftanın yazıları, her pazartesi e-postanızda
Yapay zeka, Claude Code, MCP ve web geliştirme üzerine o hafta yayınlanan yazıların kısa özeti. Yeni yazı yoksa e-posta gelmez.
- Haftada tek e-posta
- Reklam yok
- Tek tıkla ayrılma